
Software per Security Operations Center: 12 soluzioni per il 2026
Scegliere il software giusto per un Security Operations Center (SOC) richiede più di un confronto fra singoli strumenti. I SOC moderni combinano SIEM, SOAR, XDR e software per video wall per rilevare le minacce, analizzare gli incidenti e coordinare la risposta. Questa guida mette a confronto le principali soluzioni software per SOC del 2026 e mostra come la gestione del video wall porti dashboard, allarmi e dati sugli incidenti in un'unica vista condivisa.
Di Paolo Dagani, CTO BU ProAV, Ligra DS
Un Security Operations Center è l'insieme di persone, processi e tecnologie che protegge un'organizzazione dalle minacce informatiche. Gli analisti monitorano l'ambiente, indagano sulle attività sospette e coordinano la risposta quando si verifica un incidente. Molti team lavorano 24 ore su 24.
Nessun prodotto da solo copre tutte queste attività. I SOC efficaci mettono insieme analisi di sicurezza, protezione degli endpoint, automazione e visualizzazione in un unico stack collegato.
Questa guida passa in rassegna 12 soluzioni di riferimento, raggruppate per funzione, così da capire quali strumenti servono nel proprio ambiente. Tratta anche un livello che molti team trascurano: la visibilità in tempo reale sui video wall e sugli schermi della sala di comando.
Cos'è il software SOC
Il software SOC è una categoria di strumenti che aiuta i team di un Security Operations Center a raccogliere, analizzare e gestire le minacce da una vista centralizzata. Di solito comprende il SIEM per la correlazione dei log, il SOAR per l'automazione della risposta, l'EDR per il monitoraggio degli endpoint e le piattaforme di threat intelligence che aggiungono contesto agli allarmi. Insieme, questi strumenti trasformano segnali sparsi in un quadro unico e permettono agli analisti di rilevare, indagare e rispondere agli incidenti in modo più rapido e coerente.
La maggior parte dei team SOC lavora con una combinazione di strumenti:
SIEM (Security Information and Event Management). Raccoglie e correla log ed eventi provenienti da tutto l'ambiente.
SOAR (Security Orchestration, Automation and Response). Orchestra i flussi di indagine e di risposta tramite playbook automatizzati.
XDR / EDR (Extended / Endpoint Detection and Response). Rileva e contiene le minacce su endpoint, identità, reti e carichi di lavoro in cloud.
Software di visualizzazione e per sale di comando. Mostra allarmi, dashboard e cronologie degli incidenti su grandi schermi, così l'intero turno si coordina attorno allo stesso quadro.
In pratica, uno stack SOC tipico può combinare Microsoft Sentinel o Splunk Enterprise Security per la correlazione degli eventi, CrowdStrike Falcon per il rilevamento sugli endpoint, playbook SOAR integrati per la risposta automatica e il software per video wall Polywall per portare le dashboard critiche di sicurezza e degli incidenti sui video wall della sala controllo.
Chi usa il software per Security Operations Center
Gli utilizzatori più frequenti sono le medie e grandi imprese. Le organizzazioni di finanza, sanità, manifattura, telecomunicazioni, pubblica amministrazione e servizi online si affidano molto ai SOC. Sono settori che custodiscono dati sensibili, rispondono a normative rigide e attirano attacchi persistenti.
Un altro gruppo importante è quello dei fornitori di servizi IT e di cybersecurity. I Managed Security Service Provider (MSSP) e i fornitori di Managed Detection and Response (MDR) gestiscono SOC multi-tenant per decine o centinaia di clienti. I loro strumenti devono tenere separati i dati di ciascun cliente e offrire agli analisti un flusso di lavoro unico.
I SOC si distinguono per ambito e si possono raggruppare in tre tipi principali:
SOC di sicurezza fisica. Monitora i beni fisici (telecamere, controllo accessi, sensori perimetrali) per proteggere strutture, persone e attrezzature.
SOC di sicurezza dell'infrastruttura IT / cybersecurity. Monitora reti, endpoint, carichi di lavoro in cloud e identità per rilevare le minacce informatiche e rispondere.
SOC ibrido o convergente. Unisce il monitoraggio fisico e quello cyber in un'unica operazione, con una vista completa di tutti gli eventi di sicurezza dell'organizzazione.
Qualunque sia il modello, i vantaggi sono gli stessi:
rilevamento e triage più rapidi;
procedure di risposta ripetibili;
meno passaggi manuali da un'applicazione all'altra;
un unico quadro operativo durante gli incidenti più gravi.
Il software per video wall ha un ruolo centrale nel garantire questi vantaggi. Porta allarmi, dashboard e cronologie degli incidenti su un grande display condiviso, così l'intero turno si coordina sullo stesso quadro, che il team sia nella stessa sala o distribuito su più sedi. In un SOC fisico è il punto di riferimento dello spazio di lavoro comune. In un modello virtuale o ibrido offre una vista operativa condivisa a cui gli analisti da remoto possono accedere e con cui possono interagire.
Le funzionalità principali del software SOC
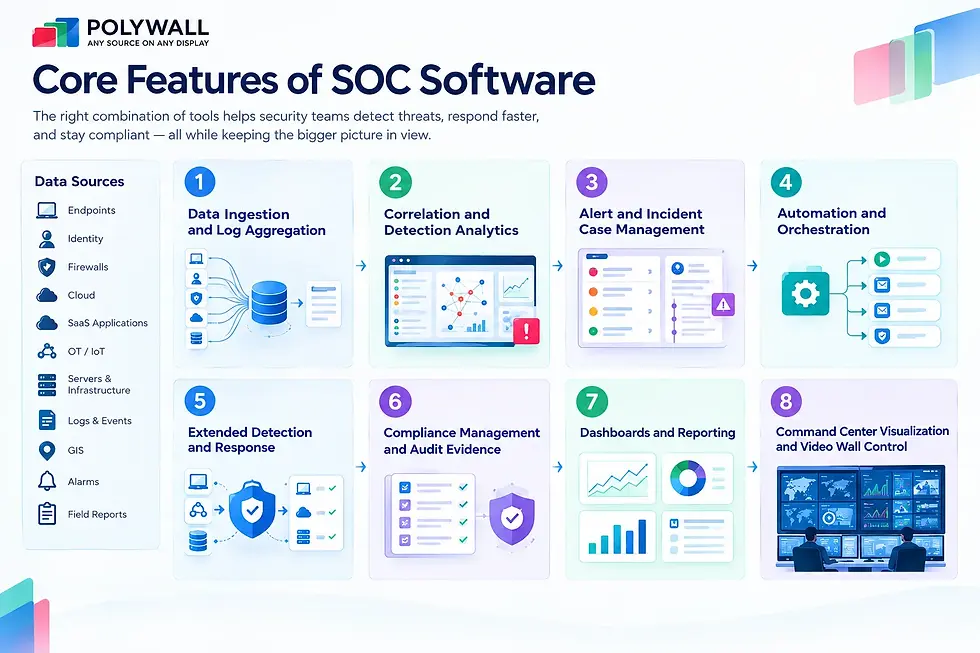
Le soluzioni software per SOC coprono monitoraggio della sicurezza, rilevamento delle minacce, gestione degli incidenti, automazione e visualizzazione. La giusta combinazione di strumenti aiuta i team a individuare le minacce, a reagire più in fretta e a restare conformi alle normative, senza perdere di vista il quadro generale. Ecco le funzionalità che fanno funzionare un SOC.
1. Acquisizione dei dati e aggregazione dei log
La base di ogni SOC è la telemetria. Un SIEM raccoglie dati da endpoint, identity provider, firewall, servizi cloud, applicazioni SaaS e talvolta da dispositivi OT o IoT. Con i log centralizzati gli analisti cercano in un solo posto invece che in una decina di console separate.
2. Correlazione e analisi per il rilevamento
Gli eventi grezzi, presi da soli, dicono poco. Regole di correlazione, analisi comportamentale, rilevamento delle anomalie e threat intelligence li trasformano in allarmi significativi. Le piattaforme più mature mappano i rilevamenti sul framework MITRE ATT&CK, così i team possono individuare le lacune di copertura.
3. Gestione di allarmi e casi
Le buone piattaforme eliminano i duplicati e raggruppano gli eventi collegati, assegnano i responsabili e tengono traccia di gravità e SLA. Ogni caso conserva una cronologia, le note degli analisti e le evidenze. Le integrazioni con Jira o ServiceNow tengono allineati i team IT e sicurezza.
4. Automazione e orchestrazione
I playbook SOAR arricchiscono gli allarmi, aprono ticket, avvisano le persone coinvolte e avviano le azioni di contenimento. L'automazione va introdotta per gradi. I passaggi più delicati, come la disattivazione dell'account di un dirigente, di solito restano subordinati all'approvazione di un analista.
5. Extended Detection and Response
Gli strumenti XDR ed EDR osservano il comportamento dei processi, le identità, l'attività di rete e i carichi di lavoro in cloud. Il loro vantaggio principale è il contenimento rapido: gli analisti possono isolare un host o terminare un processo malevolo direttamente dalla console.
6. Dashboard e reportistica
I responsabili del SOC hanno bisogno di metriche come il tempo medio di rilevamento (MTTD), il tempo medio di risposta (MTTR), il volume degli allarmi, il backlog e il tasso di falsi positivi. Report chiari aiutano a giustificare i budget e a capire dove i processi si inceppano.
7. Visualizzazione e controllo
Il software per video wall da sala controllo porta contemporaneamente su grandi display le dashboard e i dati di più applicazioni. Gli operatori passano da un layout predefinito all'altro, dividono la parete in zone per i diversi team ed entrano in "modalità crisi" con un clic. La consapevolezza situazionale condivisa riduce le incomprensioni. Durante gli incidenti più gravi il coordinamento migliora, perché tutti vedono gli stessi dati e la stessa cronologia.
Come abbiamo selezionato queste soluzioni
Abbiamo scelto 12 soluzioni software che coprono le funzioni fondamentali delle operazioni di sicurezza, basandoci sulla documentazione di prodotto disponibile e sulla loro pertinenza per i diversi ambienti SOC. Lo scopo è aiutare a individuare gli strumenti adatti alle proprie esigenze operative, senza stilare classifiche fra prodotti che fanno cose diverse.
Il confronto considera sei criteri:
Funzionalità principali: le attività che ogni piattaforma supporta, dal rilevamento delle minacce e dalla risposta agli incidenti fino alla visualizzazione e alla gestione della compliance.
Modalità di installazione: cloud, on-premise, ibrida o software-defined, a seconda del prodotto.
Integrazioni: fonti di dati supportate, applicazioni di terze parti, API e infrastruttura di sicurezza esistente.
Requisiti operativi: facilità di gestione, accesso degli operatori, automazione e aspetti infrastrutturali.
Scalabilità: adeguatezza a team di dimensioni diverse, ad ambienti distribuiti e a operazioni enterprise.
Costi: modelli di licenza, requisiti infrastrutturali, complessità di implementazione e manutenzione nel tempo.
La rassegna si basa su documentazione pubblica dei produttori, informazioni di prodotto e casi di studio pubblicati. Non deriva da test diretti su tutte le 12 piattaforme. Funzionalità e requisiti di installazione vanno verificati con i produttori prima di qualsiasi decisione d'acquisto.
Le categorie di software SOC
Qual è allora il miglior software SOC? La risposta onesta è una combinazione di strumenti, mai una singola piattaforma. Il mix giusto dipende da dimensioni dell'azienda, maturità della sicurezza, infrastruttura, obblighi di compliance e processi di risposta agli incidenti.
Questa rassegna copre quattro categorie principali di software per Security Operations Center più una categoria a parte dedicata alla compliance SOC 2:
Software per video wall SOC. Gestisce la visualizzazione delle operazioni del SOC e crea un quadro operativo condiviso portando dashboard, allarmi, mappe e dati sugli incidenti sui video wall.
Software SIEM. Centralizza e analizza i log di sicurezza per individuare attività sospette e supportare le indagini.
Piattaforme XDR / EDR. Rilevano le minacce su endpoint, reti, identità e ambienti cloud e rispondono.
SOAR e automazione della sicurezza. Automatizzano le attività ripetitive e coordinano i flussi di risposta.
Software di gestione della compliance SOC 2. Supporta la preparazione agli audit, monitora i controlli di sicurezza e raccoglie le evidenze di conformità. A differenza del software per Security Operations Center, queste piattaforme non rilevano minacce e non gestiscono la risposta agli incidenti.
Le migliori soluzioni software per SOC del 2026
Lo schema che segue raggruppa le 12 soluzioni per funzione principale. Alcune supportano il rilevamento delle minacce e la risposta agli incidenti, altre offrono funzioni di visualizzazione. Vanta e Drata compaiono in una categoria separata dedicata alla compliance SOC 2: supportano la preparazione agli audit e il monitoraggio dei controlli, non le operazioni di un Security Operations Center. Il confronto serve a selezionare gli strumenti all'interno di ciascuna categoria, non fra categorie diverse.
Confronto delle soluzioni software per SOC del 2026, raggruppate per categoria e senza classifica.
Polywall (software video wall SOC). Ideale per: SOC, NOC, centri operativi, video wall condivisi. Approccio: livello di controllo della sala 100% software. Punto di forza: qualsiasi sorgente su qualsiasi display, scenari di visualizzazione flessibili, accesso remoto, VR, sedi distribuite. Da considerare: integra SIEM e XDR senza sostituirli, gli strumenti di rilevamento restano necessari.
Userful (software video wall SOC). Ideale per: centri operativi enterprise. Approccio: AV-over-IP software-defined. Punto di forza: operazioni visive centralizzate su molti display. Da considerare: l'ambito specifico per SOC va verificato progetto per progetto.
VuWall (software video wall SOC). Ideale per: sale controllo. Approccio: ecosistema TRx con hardware AV-over-IP. Punto di forza: ampio ecosistema hardware e software. Da considerare: spesso richiede più componenti.
Splunk Enterprise Security (SIEM). Ideale per: grandi imprese con molti dati. Approccio: piattaforma di analisi enterprise. Punto di forza: ricerca flessibile e allarmi basati sul rischio. Da considerare: costi e impegno di ingegneria crescono con i dati.
Microsoft Sentinel (SIEM cloud + SOAR). Ideale per: ambienti Microsoft e multicloud. Approccio: cloud-native, a consumo. Punto di forza: oltre 400 connettori e automazione integrata. Da considerare: acquisizione e conservazione dei dati richiedono un controllo dei costi.
IBM QRadar SIEM (SIEM). Ideale per: SOC consolidati e settori regolamentati. Approccio: SIEM enterprise centralizzato. Punto di forza: correlazione matura e reportistica di compliance. Da considerare: roadmap e modello di installazione da valutare.
Elastic Security (SIEM / XDR). Ideale per: team che puntano sull'apertura. Approccio: cloud, on-premise, ibrido, air-gapped. Punto di forza: regole aperte e infrastruttura flessibile. Da considerare: richiede competenze Elastic.
Rapid7 InsightIDR (SIEM cloud). Ideale per: mercato medio e team ridotti. Approccio: SaaS cloud-native. Punto di forza: messa in opera rapida con analisi comportamentale. Da considerare: minore flessibilità infrastrutturale.
CrowdStrike Falcon (EDR / XDR). Ideale per: ambienti con molti endpoint. Approccio: erogata dal cloud, agente unico. Punto di forza: telemetria e intelligence sugli endpoint molto solide. Da considerare: il pieno valore richiede più moduli.
Cortex XSIAM (SecOps unificato). Ideale per: grandi programmi di trasformazione del SOC. Approccio: piattaforma unificata basata su IA. Punto di forza: unisce i flussi SIEM, XDR e SOAR. Da considerare: migrazione complessa, investimento enterprise.
Vanta (automazione della compliance). Ideale per: aziende cloud-native che puntano al SOC 2. Approccio: SaaS. Punto di forza: oltre 400 integrazioni, test automatizzati. Da considerare: non è una piattaforma di rilevamento delle minacce.
Drata (automazione della compliance). Ideale per: programmi di compliance in crescita. Approccio: SaaS. Punto di forza: monitoraggio continuo dei controlli. Da considerare: non è un SIEM, un SOAR o un XDR.
Chi ha già consultato le classifiche 2025 dei software per Security Operations Center farebbe bene a rivederle per il 2026. I produttori continuano ad ampliare il triage assistito dall'IA, l'automazione integrata e i data lake unificati, quindi il leader dell'anno scorso potrebbe non essere più la scelta giusta.
Non riportiamo i prezzi. La maggior parte dei produttori fa offerte personalizzate e i costi dipendono molto da volume di dati, area geografica e moduli.
1. Software per video wall SOC
Le piattaforme SIEM, XDR e SOAR elaborano e analizzano i dati di sicurezza. Raramente però risolvono un problema fisico: come fa un team di dieci analisti a vedere le stesse informazioni durante un incidente ad alta pressione.
Il software per video wall colma questa lacuna. Affianca più sistemi e applica layout diversi per il monitoraggio ordinario e per la gestione delle crisi. Può anche unire i dati di sicurezza cyber e fisica. Un software per video wall SOC trasforma un insieme di schermi in uno spazio di lavoro coordinato.

Polywall
Polywall è una piattaforma software per sale controllo che gestisce i video wall di SOC, NOC, centri operativi, centri di comando e sale controllo aziendali. Conta oltre 1.000 progetti realizzati in quattro continenti. Riunisce le sorgenti di contenuto e i flussi di lavoro degli operatori attorno ai display condivisi. Invece di acquistare un controller hardware dedicato, i team possono gestire la parete con normali apparati IT.
Polywall non correla i log e non protegge gli endpoint. Rende visibili a tutto il team i risultati di quei sistemi e offre a operatori e responsabili strumenti pratici per gestire i layout del video wall. Ecco un flusso di lavoro tipico:
Microsoft Sentinel rileva un'attività di accesso sospetta.
Un playbook SOAR apre un incidente e avvia l'arricchimento dei dati.
Polywall porta la parete sul layout dedicato all'incidente, che mostra la dashboard del caso, i beni coinvolti, una mappa geografica, la coda dei ticket e i flussi CCTV pertinenti.
Operatori e responsabili si coordinano da un'unica vista condivisa.

Funzionalità principali
gestione centralizzata di tutte le sorgenti e di tutti i video wall;
avvio su richiesta di applicazioni e dashboard;
creazione di layout e passaggio istantaneo dall'uno all'altro;
layout predefiniti per i diversi ruoli;
controllo di più video wall e di zone di attenzione;
Polywall Lens per l'accesso remoto alle viste della parete;
Polywall VR per le sale controllo virtuali;
interfacce operatore per il personale di turno;
architettura resiliente per il monitoraggio continuo 24/7;
compatibilità con i display esistenti e con la normale infrastruttura IT.
Polywall visualizza contenuti da molti tipi di sorgente, fra cui:
dashboard SIEM e SOC (Splunk, Sentinel, QRadar, Elastic e altre, tramite le loro interfacce web o desktop);
applicazioni aziendali basate su browser;
dashboard di business intelligence;
telecamere IP, CCTV e flussi VMS;
desktop remoti e flussi delle postazioni di lavoro;
mappe e sistemi GIS;
documenti e videoconferenze;
segnali AV-over-IP e KVM, quando il progetto li richiede.
In questo modo gli operatori del SOC monitorano su un unico video wall le informazioni di più sistemi, senza sostituire le piattaforme di sicurezza già in uso.
Punti di forza
architettura software-first su computer standard e rete IT;
supporto per sorgenti di tipo molto diverso;
layout flessibili, attivabili dagli allarmi;
visione remota con Polywall Lens;
sale controllo virtuali con Polywall VR;
si affianca allo stack esistente invece di sostituirlo;
installazione on-premise.
Limiti
non è un SIEM, un XDR o un SOAR, quindi gli strumenti di rilevamento restano necessari;
i risultati dipendono da una buona progettazione della parete, dei ruoli e dei flussi di gestione degli incidenti;
alcune sorgenti specialistiche possono richiedere hardware di acquisizione, AV-over-IP o KVM.
A chi si rivolge Polywall? È adatto ai SOC di sicurezza fisica e di cybersecurity di banche, operatori di telecomunicazioni e di infrastrutture critiche, MSSP e grandi imprese. Si presta anche ai SOC ibridi e ai system integrator che realizzano centri di monitoraggio.
Gli impieghi più comuni:
Monitoraggio SOC 24/7. Viste permanenti su code di allarmi, stato della rete e flussi di threat intelligence.
Risposta agli incidenti di sicurezza. Passaggio immediato a un layout dedicato all'incidente.
War room di cybersecurity. Coordinamento fra team diversi, con ufficio legale, IT e direzione.
Panoramica di sicurezza per la direzione. Dashboard di rischio semplificate per i briefing con il management.
Sale di monitoraggio MSSP. Zone dedicate ai singoli clienti sulla stessa parete.
Sicurezza convergente. Dati di sicurezza cyber e fisica nello stesso spazio.
Già al lavoro in SOC reali
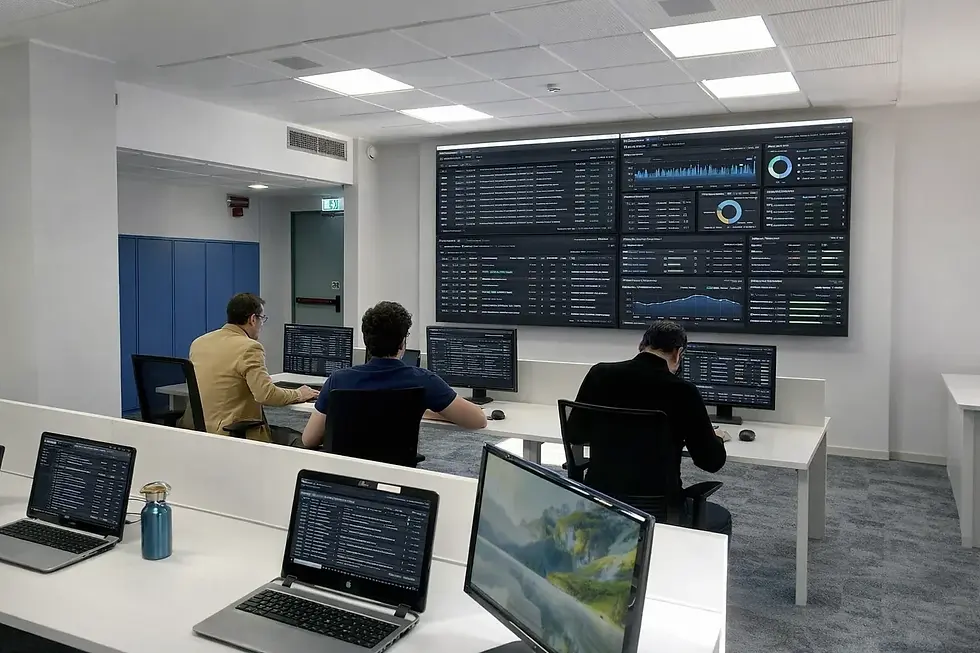
Italtel è un'azienda IT multinazionale che fornisce servizi digitali e gestisce le operazioni di rete per clienti con ambienti distribuiti. Per rafforzare il proprio Security and Network Monitoring Center centralizzato attivo 24/7, ha adottato una soluzione di monitoraggio in tempo reale scalabile basata sul software per video wall Polywall. La soluzione garantisce la supervisione continua della rete e una risposta rapida agli incidenti in tutte le sedi.
GM Sectec è un fornitore globale di servizi di cybersecurity che monitora i sistemi e le piattaforme IT dei clienti. L'azienda ha allestito il proprio centro di monitoraggio della cybersecurity con una soluzione software per video wall ad alte prestazioni. La soluzione consente di visualizzare e gestire in tempo reale i dati critici di cybersecurity e permette al team di vedere, analizzare e contrastare le minacce mentre si presentano.
Un'installazione SOC presso una banca dell'Africa occidentale mostra come Polywall gestisca il monitoraggio su più display con hardware IT standard, senza un controller hardware dedicato per il video wall. La parete mostra in contemporanea strumenti di monitoraggio, dashboard SIEM, applicazioni di rete e flussi di threat intelligence.
Userful
Userful è una piattaforma AV software-defined che distribuisce contenuti ai display di tutta l'organizzazione attraverso la normale rete IT. Si concentra sul networking visivo su scala enterprise. Una sola piattaforma può gestire video wall, centri operativi e digital signage da un'unica console accessibile via browser.

Funzionalità principali
gestione centralizzata di display e sorgenti via browser;
distribuzione dei contenuti su molti schermi e in più sedi;
supporto a centri operativi e sale controllo;
architettura basata su server, che funziona sulla normale infrastruttura IT;
flussi di lavoro degli operatori basati sui ruoli.
Punti di forza
approccio software-centrico, familiare ai team IT;
molto adatto alle installazioni su più sedi;
una sola piattaforma per diversi impieghi visivi.
Limiti
le integrazioni specifiche per SOC vanno verificate progetto per progetto;
le funzionalità dipendono dai componenti e dalle licenze scelti;
non sostituisce gli strumenti SIEM o XDR.
A chi si rivolge Userful? Alle grandi imprese distribuite che vogliono un'unica infrastruttura visiva per centri operativi e altri ambienti con display, su molte sedi. Nel confronto fra Userful e Polywall conviene valutare sorgenti supportate, gestione da remoto, automazione dei layout e modelli di integrazione, oltre al numero di schermi.
VuWall
VuWall offre un ecosistema completo per le sale controllo mission-critical. La sua offerta per le sale controllo ruota attorno alla piattaforma di gestione TRx, affiancata da componenti come VuCore, PAK, VuStream, VuScape e ControlVu.

Funzionalità principali
visualizzazione di più sorgenti su più schermi;
gestione centralizzata tramite TRx;
integrazione con i VMS;
encoder AV-over-IP, nodi per video wall e KVM;
controller per video wall dedicati e controllo da pannello touch;
progettazione per l'operatività 24/7.
Punti di forza
ecosistema completo di hardware e software;
solide capacità AV-over-IP;
esperienza consolidata in sicurezza, utility, trasporti, pubblica amministrazione, energia e banche.
Limiti
l'architettura comprende spesso diversi componenti hardware;
l'installazione richiede di solito un integratore AV esperto;
il costo complessivo cresce con il numero di endpoint, pareti e infrastruttura.
A chi si rivolge VuWall? Alle grandi sale controllo a forte componente AV di pubblica amministrazione, difesa, utility e trasporti. È adatto alle organizzazioni che preferiscono un ecosistema hardware e software strettamente integrato.
2. Software SIEM
Le piattaforme SIEM sono il cuore della maggior parte delle architetture SOC. Raccolgono eventi da molte sorgenti, li normalizzano e correlano schemi che nei log separati resterebbero invisibili. Le cinque piattaforme che seguono rappresentano approcci diversi a questo compito.
Splunk Enterprise Security
Splunk Enterprise Security, oggi parte di Cisco, è una delle piattaforme SIEM più affermate. È adatta ad ambienti complessi, con molte fonti di dati e grandi esigenze di detection engineering. Il suo linguaggio di ricerca offre agli analisti esperti una flessibilità quasi illimitata.

Un elemento distintivo è il risk-based alerting (RBA), che raggruppa i segnali deboli in notifiche di rischio più affidabili. Secondo Splunk, se implementato correttamente l'RBA può ridurre il volume degli allarmi fino al 90%.
Funzionalità principali
acquisizione dei log;
ricerche di correlazione;
allarmi basati sul rischio;
flussi di indagine;
gestione della threat intelligence;
dashboard personalizzabili.
Punti di forza
ricerca e analisi potenti e flessibili;
ecosistema maturo di app e add-on;
molto adatto alle imprese complesse.
Limiti
i costi possono salire molto con il volume dei dati;
richiede ingegneri qualificati;
implementazione e messa a punto richiedono tempo.
A chi si rivolge? Alle grandi organizzazioni e ai SOC maturi, con molte fonti di dati e una funzione dedicata di detection engineering.
Microsoft Sentinel
Microsoft Sentinel è un SIEM cloud-native con funzioni SOAR integrate. Acquisisce dati dai cloud Microsoft, da AWS, Google Cloud, sistemi on-premise e strumenti di terze parti. Microsoft sta unificando sempre di più Sentinel e Defender XDR in un'unica esperienza di security operations.

Il prezzo è a consumo. Copre acquisizione e archiviazione dei dati, con livelli di impegno opzionali, quindi il costo effettivo dipende da volumi e area geografica.
Funzionalità principali
oltre 400 connettori nativi;
framework per creare connettori senza codice;
indagini assistite dall'IA;
regole di automazione e playbook Logic Apps;
integrazione nativa con XDR;
data lake integrato.
Punti di forza
integrazione profonda con Microsoft 365 e Azure;
SIEM e SOAR in un unico servizio cloud;
scalabilità elastica del cloud.
Limiti
i costi di acquisizione e conservazione vanno governati fin dal primo giorno;
le organizzazioni fuori dall'ecosistema Microsoft ne traggono meno vantaggi.
A chi si rivolge? Alle imprese incentrate su Microsoft e multicloud che vogliono rilevamento e automazione in un'unica piattaforma cloud-native.
IBM QRadar SIEM
IBM QRadar SIEM centralizza eventi di sicurezza e flussi di rete, li correla e li trasforma in "offense" ordinate per priorità. Il modello delle offense offre agli analisti un punto di partenza strutturato per ogni indagine. La reportistica di compliance è da tempo uno dei suoi punti forti.
Nel 2024 IBM ha concordato la cessione delle attività QRadar SaaS a Palo Alto Networks. IBM continua a offrire e supportare QRadar per i clienti on-premise. Prima di impegnarsi conviene verificare la roadmap attuale e le opzioni di installazione.
Funzionalità principali
correlazione di eventi e flussi;
prioritizzazione delle offense;
rilevamento delle minacce in tempo reale;
strumenti di indagine;
reportistica di compliance.
Punti di forza
motore di correlazione maturo e collaudato;
molto adatto ai settori regolamentati;
flusso di indagine strutturato.
Limiti
installazione e manutenzione possono essere complesse;
richiede un team esperto;
modello di installazione e roadmap vanno valutati con attenzione.
A chi si rivolge? Alle organizzazioni che hanno già investito in QRadar, ai settori regolamentati e ai grandi ambienti on-premise o ibridi.
Elastic Security
Elastic Security unisce SIEM, protezione degli endpoint, XDR e threat hunting su un'unica piattaforma dati. Il suo approccio aperto piace ai team con una forte impronta ingegneristica, che possono leggere, modificare e arricchire la logica di rilevamento.

Elastic pubblica su GitHub oltre 1.300 regole di rilevamento personalizzabili e offre più di 400 integrazioni. Supporta installazioni cloud, on-premise, ibride e completamente air-gapped. Il prezzo si basa su capacità di calcolo e archiviazione, non sul numero di endpoint.
Funzionalità principali
SIEM;
protezione nativa degli endpoint;
flussi di automazione integrati;
triage assistito dall'IA;
correlazione degli attacchi;
threat hunting;
supporto dei modelli dati ECS/OCSF.
Punti di forza
regole di rilevamento aperte e trasparenti;
installazione flessibile, anche in siti air-gapped;
ricerca rapida sui dati storici.
Limiti
richiede competenze Elastic;
una progettazione del cluster poco accurata può complicare la gestione;
la messa a punto di rilevamenti e pipeline dati richiede impegno.
A chi si rivolge? Ai team di sicurezza a forte vocazione ingegneristica, agli ambienti ibridi e air-gapped e alle organizzazioni che vogliono il pieno controllo di dati e regole.
Rapid7 InsightIDR
Rapid7 InsightIDR è un SIEM cloud pensato per dare risultati in tempi brevi. È adatto ai team che vogliono un rilevamento centralizzato senza costruirsi da soli una piattaforma dati complessa. Il servizio MDR di Rapid7 si basa sulla stessa tecnologia.

La piattaforma unisce la gestione dei log all'analisi comportamentale di utenti ed entità (UEBA) e dei comportamenti degli attaccanti. Sono disponibili anche strumenti di deception, come gli honeypot.
Funzionalità principali
ricerca dei log in cloud;
UEBA;
telemetria degli endpoint tramite Insight Agent;
rilevamenti integrati mappati su MITRE ATT&CK;
flussi di indagine guidati.
Punti di forza
risultati più rapidi rispetto ai SIEM autogestiti più pesanti;
interfaccia orientata all'indagine;
adatto a team piccoli e medi.
Limiti
minore flessibilità infrastrutturale rispetto alle piattaforme autogestite;
volume e conservazione dei dati incidono sui costi;
le funzionalità variano in base alla licenza.
A chi si rivolge? Alle organizzazioni del mercato medio e ai SOC con team ridotti che vogliono un SIEM cloud gestito con flussi di lavoro guidati.
3. Piattaforme XDR ed EDR
Un SIEM vede i log, mentre XDR ed EDR vedono il comportamento direttamente sul dispositivo. Le piattaforme di rilevamento sugli endpoint ed estese raccolgono una telemetria approfondita e possono contenere subito le minacce. Nella maggior parte dei SOC l'XDR invia al SIEM allarmi ad alta affidabilità e il SIEM aggiunge il contesto proveniente dal resto dell'ambiente.
CrowdStrike Falcon
CrowdStrike Falcon è una piattaforma di sicurezza erogata dal cloud e basata su un unico agente leggero. La protezione degli endpoint ne è la base. Moduli aggiuntivi coprono identità, sicurezza del cloud, gestione dell'esposizione, threat intelligence e Falcon Next-Gen SIEM.

Il threat hunting gestito e l'analisi assistita dall'IA aiutano i team più piccoli ad ampliare le proprie capacità.
Funzionalità principali
EDR e XDR;
telemetria degli endpoint in tempo reale;
contenimento dell'host con un clic;
threat hunting;
threat intelligence;
opzioni di rilevamento gestito.
Punti di forza
ottima visibilità sugli endpoint;
agente unico e console unificata;
threat intelligence solida;
scala bene con forze lavoro distribuite.
Limiti
i costi crescono con l'aggiunta di moduli;
le licenze possono essere complesse;
gli usi incentrati sui log possono richiedere moduli aggiuntivi.
A chi si rivolge? Alle organizzazioni in cui gli endpoint sono il principale livello di controllo, alle forze lavoro distribuite e ai team SecOps maturi.
Cortex XSIAM
Cortex XSIAM è una piattaforma di security operations basata sull'IA. Riunisce funzioni tradizionalmente distribuite fra SIEM, XDR, SOAR e gestione della superficie di attacco. L'obiettivo è una sola base dati e un solo flusso di lavoro per gli analisti.

Palo Alto Networks dichiara che XSIAM può ridurre il rumore degli allarmi fino al 99%. È un dato del produttore, da verificare con i propri dati durante un proof of concept.
Funzionalità principali
acquisizione e normalizzazione dei dati di endpoint, rete, cloud e identità;
rilevamento basato sull'analisi dei dati;
raggruppamento degli incidenti;
automazione integrata;
gestione unificata dei casi.
Punti di forza
consolida più categorie di strumenti;
automazione nativa approfondita;
meno passaggi da un contesto all'altro per gli analisti.
Limiti
migrazione complessa da un SIEM esistente;
investimento di livello enterprise;
dà il meglio all'interno dell'ecosistema Palo Alto.
A chi si rivolge? Alle grandi imprese impegnate in programmi di trasformazione del SOC, in particolare quelle che hanno già investito in Palo Alto Networks.
4. SOAR e automazione della sicurezza
Gli strumenti SOAR autonomi esistono ancora, ma molti team oggi si affidano all'automazione integrata nelle piattaforme principali. Microsoft Sentinel, Elastic Security e Cortex XSIAM includono tutti un motore di playbook. Per la maggior parte delle organizzazioni la domanda da porsi riguarda ormai quali flussi di lavoro siano abbastanza stabili da automatizzare, più che quale SOAR acquistare.
5. Software di gestione della compliance SOC 2: una categoria a parte
Nella cybersecurity la sigla SOC ha due significati diversi.
Un Security Operations Center (SOC) si occupa di monitoraggio, rilevamento e analisi delle minacce e di risposta agli incidenti.
SOC 2, o System and Organization Controls 2, indica invece un framework di audit per la valutazione dei controlli nelle organizzazioni che erogano servizi.
Il software per la compliance SOC 2 svolge compiti di altro tipo, fra cui il monitoraggio continuo dei controlli, la raccolta delle evidenze e la preparazione agli audit. Piattaforme come Vanta e Drata non sostituiscono SIEM, XDR, SOAR o gli strumenti di visualizzazione del SOC.
Le includiamo nel confronto come categoria separata perché i team di sicurezza possono contribuire ai processi di compliance con log, registri degli incidenti e altre evidenze. Queste piattaforme vanno però valutate rispetto ai requisiti di compliance e non alle capacità di rilevamento delle minacce.
Vanta: per un'automazione della compliance ampia e con molte integrazioni cloud
Vanta automatizza la compliance per SOC 2, ISO 27001, HIPAA, PCI DSS, GDPR e molti altri framework. Secondo Vanta, la piattaforma esegue oltre 1.400 test automatizzati e offre più di 400 integrazioni. Verifica di continuo che i controlli funzionino.

Funzionalità principali
raccolta automatizzata delle evidenze;
monitoraggio continuo dei controlli;
modelli di policy;
mappatura dei controlli fra più framework;
collaborazione con gli auditor;
funzioni di trust center.
Punti di forza
libreria di integrazioni molto ampia;
percorso rapido verso il primo report SOC 2;
supporto per molti framework.
Limiti
non sostituisce l'auditor;
non rileva gli attacchi informatici in corso;
prezzo su misura;
i risultati dipendono dalla qualità delle integrazioni e dei processi interni.
A chi si rivolge Vanta? Ad aziende SaaS, startup e scale-up che si preparano al SOC 2 o gestiscono più framework contemporaneamente.
Drata: per il monitoraggio continuo dei controlli e la preparazione agli audit
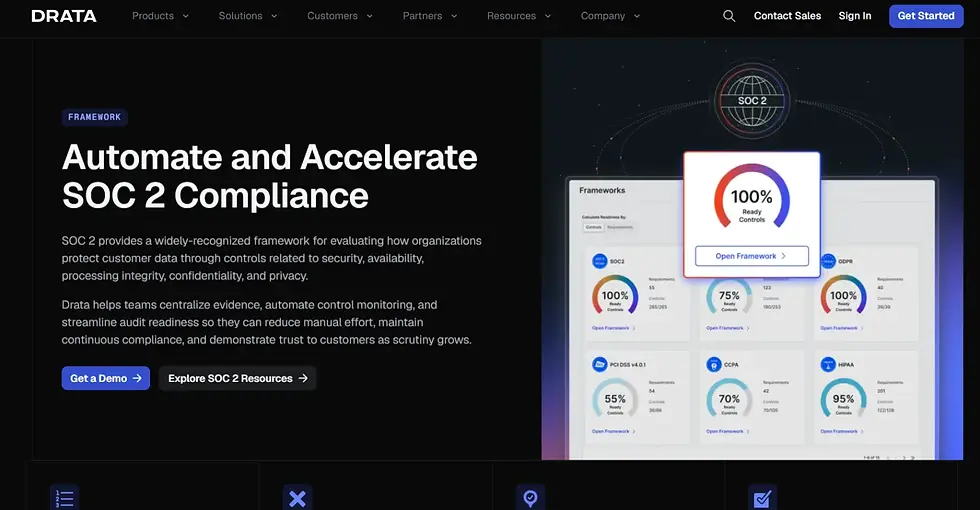
Drata è una piattaforma di automazione della compliance focalizzata sul monitoraggio continuo dei controlli. Si collega ad AWS, Google Cloud, Azure, GitHub, GitLab, Jira, Okta, Google Workspace, Microsoft 365, Slack e molti altri sistemi. Le evidenze vengono raccolte senza screenshot manuali.
Funzionalità principali
monitoraggio automatizzato;
gestione delle policy;
verifica dei controlli;
gestione del rischio;
rischio dei fornitori;
flussi di sicurezza per i dipendenti;
supporto agli audit per SOC 2, ISO 27001, HIPAA, GDPR, CCPA e PCI DSS.
Punti di forza
monitoraggio continuo solido;
ampia copertura di integrazioni;
scala dalle startup alle grandi imprese.
Limiti
prezzo su misura;
non sostituisce SIEM, SOAR o XDR;
servono comunque i responsabili dei controlli;
i flussi enterprise complessi richiedono configurazione.
A chi si rivolge Drata? Alle aziende in crescita e ai team di compliance che gestiscono più audit e hanno bisogno di garanzie continue. Fra i software di gestione della compliance SOC, Drata è una scelta valida per il monitoraggio continuo più che per la preparazione a un singolo audit.
Come scegliere lo stack software per il SOC
Comprare gli strumenti è facile, farli lavorare insieme molto meno. Questi criteri aiutano a costruire uno stack adatto al proprio ambiente.

1. Definire prima il problema
Bisogna stabilire cosa conta di più: visibilità centralizzata, contenimento sugli endpoint, indagini più rapide o coordinamento condiviso su un video wall. Se l'obiettivo principale è la preparazione all'audit SOC 2, le piattaforme di gestione della compliance vanno valutate a parte. Priorità chiare evitano di moltiplicare gli strumenti.
2. Adattare lo stack a dimensioni e maturità
Un piccolo team di sicurezza con risorse limitate ha esigenze operative diverse da una banca regolamentata con un Security Operations Center attivo 24/7. I team ridotti traggono spesso vantaggio da un SIEM cloud o da servizi gestiti, mentre i SOC maturi possono gestire una maggiore personalizzazione.
3. Valutare la profondità delle integrazioni oltre al numero di connettori
Conviene verificare se le integrazioni sono in sola lettura o bidirezionali, quali campi trasmettono e se supportano azioni di risposta. Vanno controllati anche latenza, accesso alle API e impegno richiesto per mantenere ogni connettore.
4. Mettere alla prova la qualità del rilevamento e il flusso di lavoro degli analisti
Falsi positivi, arricchimento, raggruppamento degli incidenti e tempo di triage vanno misurati con i propri dati. Il numero di regole predefinite conta meno della rapidità con cui gli analisti arrivano a una decisione.
5. Automatizzare in modo selettivo
Si parte da attività sicure come arricchimento, apertura dei ticket e notifiche. Alla disattivazione degli account o all'isolamento degli endpoint si passa solo quando i playbook sono collaudati, mantenendo l'approvazione umana per le azioni più invasive.
6. Verificare i requisiti di sicurezza e compliance
Vanno individuati i requisiti applicabili su conservazione dei log, controllo degli accessi, documentazione degli incidenti e residenza dei dati. Bisogna poi verificare che gli strumenti del SOC forniscano i registri di sicurezza e le evidenze di audit necessari. Se l'organizzazione ha bisogno anche di automatizzare la compliance SOC 2, piattaforme dedicate come Vanta o Drata vanno valutate separatamente dal software di rilevamento e risposta.
7. Calcolare il costo totale di possesso
Vanno considerati licenze, acquisizione, archiviazione e conservazione dei dati, implementazione, connettori, formazione, messa a punto e assistenza. Il tempo necessario a ottenere risultati conta quanto il prezzo della licenza.
8. Valutare le esigenze della sala di comando
Occorre chiedersi se si gestisce una sala SOC dedicata, quanti operatori lavorano contemporaneamente e quali sorgenti devono essere visibili a tutti. Va valutato anche se i layout debbano cambiare in automatico durante gli incidenti gravi. È qui che Polywall fa la differenza.
9. Fare un proof of concept
Vanno testati con dati reali almeno tre scenari: monitoraggio ordinario, un account o un endpoint compromesso e un incidente grave che richiede il coordinamento fra più team.
La maggior parte delle organizzazioni costruisce il proprio stack per gradi. Una sequenza comune è questa:
Garantire la visibilità di base con SIEM e/o XDR.
Standardizzare i flussi di gestione degli incidenti.
Aggiungere l'automazione dove i processi sono stabili.
Aggiungere la visualizzazione per la sala di comando quando la consapevolezza operativa condivisa diventa critica.
Le piattaforme di compliance SOC 2 possono essere introdotte in parallelo quando l'organizzazione ha bisogno di monitorare in automatico i controlli e raccogliere le evidenze per gli audit. Hanno uno scopo diverso rispetto allo stack di rilevamento e risposta del SOC.
Trovare il software giusto per il proprio Security Operations Center
Non esiste una soluzione software per SOC valida per ogni organizzazione. La combinazione giusta dipende da infrastruttura, profilo di rischio, dimensioni del team ed esigenze operative.
Le piattaforme SIEM e XDR supportano il rilevamento delle minacce e le indagini, mentre il SOAR aiuta ad automatizzare la risposta agli incidenti. Gli strumenti di compliance SOC 2 rispondono a un'esigenza diversa: gestire i controlli di sicurezza, raccogliere le evidenze e preparare gli audit.
Oltre al rilevamento e alla risposta, l'efficacia delle operazioni di sicurezza dipende anche da come le informazioni vengono presentate al team.
Nelle sale controllo dei SOC, riunire dashboard critiche, allarmi e dati sugli incidenti in un ambiente visivo condiviso migliora la consapevolezza situazionale e aiuta gli operatori a coordinarsi durante gli incidenti ad alta pressione. È qui che entra in gioco Polywall. Come piattaforma completa di gestione dei video wall, Polywall si affianca agli strumenti SIEM, XDR e SOAR esistenti: ne visualizza dashboard, mappe, flussi video e informazioni sugli incidenti sugli schermi condivisi e organizza il lavoro degli operatori del SOC.
Vuoi vedere come Polywall può trasformare la sala di comando del tuo SOC? Prenota una demo con il nostro team e ricevi gratuitamente una licenza Polywall completa per 30 giorni, da provare nel tuo ambiente. Porta su un unico video wall le dashboard di SIEM, XDR e risposta agli incidenti e dai ai tuoi operatori la visibilità di cui hanno bisogno. Scrivi a proav@ligra.it


Commenti